GitHub usa agente de IA de código aberto para achar 24 falhas no Android
Fluxos de auditoria dividem análise em etapas e exigem licença do Copilot para vasculhar brechas em aplicativos móveis.
Edição: Anderson Gomes
· 3 min de leitura
O pesquisador Kevin Stubbings publicou no GitHub, em 28 de setembro de 2026, fluxos de auditoria em código aberto que acharam 24 vulnerabilidades em aplicativos para Android. O GitHub Security Lab Taskflow Agent automatiza o envio de instruções para modelos de linguagem e divide a varredura em etapas para não perder falhas difíceis. O pacote ajuda quem audita segurança móvel e quer acelerar a busca por brechas graves sem depender de análises manuais demoradas. Trata-se de um recurso aberto, mas com amarras comerciais.
Como o agente mapeia brechas no Android
Modelos de linguagem costumam ignorar riscos em arquiteturas móveis porque operam de forma não determinística e conhecem menos os padrões do sistema do Google. Para resolver isso, Stubbings criou o arquivo gather_mobile_entry_point_info.yaml, que separa pontos de entrada gerais daqueles específicos de plataformas móveis. O filtro impede que o modelo confunda a superfície de ataque em repositórios com código misto de web, desktop e celular. O foco recai onde o dado entra. Em seguida, o arquivo classify_application_local.yaml força o modelo a cruzar esses pontos com classes conhecidas de falhas, como transmissões inseguras ou ataques do tipo confused deputy em intents do Android. Combinar varreduras rígidas com rodadas amplas garante que a ferramenta mantenha a visão geral do modelo de ameaças sem deixar passar erros óbvios.
Rastreamento no OsmAnd e custo alto em tokens
A equipe demonstrou o método no OsmAnd, aplicativo de navegação com mais de 10 milhões de downloads que usa dados do OpenStreetMap. Entre três falhas descobertas no app, uma permitia que programas maliciosos instalados no mesmo aparelho rastreassem a localização do usuário. A brecha ocorria na MapActivity, tela exportada para abrir configurações e links internos, que recebia parâmetros via intent extras como settings_version, silent_import, replace e export_type_list_key fora de serviços AIDL protegidos. O sistema expunha dados sensíveis sem travas.
Quem quiser rodar a ferramenta precisa clonar o repositório seclab-taskflows e abrir um codespace na nuvem. A auditoria começa no terminal com o comando ./scripts/audit/run_mobile.sh myorg/myrepo. A varredura demora entre uma e duas horas em bases de código de tamanho médio. Quando a tarefa termina, o sistema abre uma interface SQLite para exibir a tabela audit_results, onde linhas marcadas na coluna has_vulnerability indicam falhas encontradas. O processo é direto, mas cobra seu preço.
Apesar de o código ser aberto, o fluxo exige uma licença ativa do GitHub Copilot e gasta requisições de modelos premium. O GitHub admite no anúncio oficial que as auditorias disparam muitas chamadas de ferramentas e consomem um volume alto de tokens. A empresa vende a automação como avanço prático para a comunidade, mas ancora o funcionamento do agente na sua própria infraestrutura paga de inteligência artificial. O pesquisador também não detalhou todas as 24 falhas encontradas no texto, limitando a exibição pública a casos específicos já divulgados na página de avisos de segurança da plataforma.
- GitHub
- Projetos de Código Aberto
NVIDIA lança código em C++ para acelerar modelos locais em até 206 vezes
· 3 min de leitura
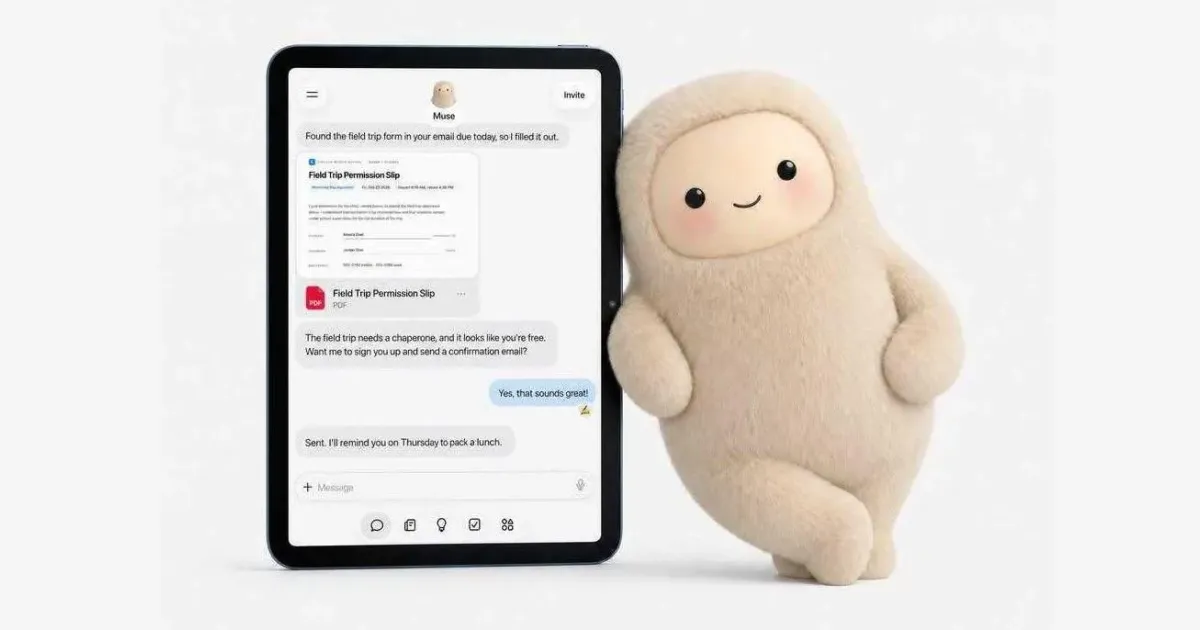
Meta lança versão do agente Muse para iPad com foco em pequenas empresas
· 3 min de leitura
OpenAI publica provas matemáticas geradas por IA e divide pesquisadores
Empresa colocou preprints e código formalizado em Lean no GitHub, gerando debate com quase 900 comentários entre matemáticos e cientistas da computação.
· 4 min de leitura