OpenAI e Wiz acham duas falhas no PHP que afetam 70% da web em agosto de 2026
Pesquisadores da Calif — integrante do projeto Patch the Planet da OpenAI — e da Wiz, adquirida pelo Google Cloud, descobriram em agosto de 2026 duas vulnerabilidades críticas no motor do PHP,…
Edição: Anderson Gomes
· 2 min de leitura
Pesquisadores da Calif — integrante do projeto Patch the Planet da OpenAI — e da Wiz, adquirida pelo Google Cloud, descobriram em agosto de 2026 duas vulnerabilidades críticas no motor do PHP, registradas como CVE-2026-109618 e CVE-2026-109619. Os defeitos permitem execução remota de código sem autenticação e afetam 70% dos sites da internet. A Calif usou o GPT-5.6 Sol da OpenAI; a Wiz empregou o Gemini 4 Argon, o GPT-5.6 Sol e sua ferramenta Wiz Atlas. A OpenAI anunciou a descoberta em 22 de outubro de 2026, após dois meses de resposta coordenada.
Em outubro de 2026, a OpenAI publicou detalhes sobre a descoberta e a correção das vulnerabilidades PHP2Shell.
Como as falhas funcionam e o que já foi demonstrado
Os erros estão no tratamento interno que o PHP faz de condições de falta de memória e de erros fatais, não em plugins ou lógicas de autenticação de aplicações. Os pesquisadores demonstraram exploração pré-autenticação contra WordPress, Drupal e Joomla. Também revelaram que qualquer aplicação PHP pode sofrer vazamento de memória no estilo Heartbleed. Ryan Austin, da Calif, usou o GPT-5.6 Sol da OpenAI para localizar as falhas; a Wiz, por sua vez, credita ao Gemini 4 Argon e à sua própria ferramenta Wiz Atlas a descoberta independente dos mesmos bugs.
A OpenAI afirma que foram necessários dois meses de trabalho coordenado entre mantenedores, provedores de segurança e governos para preparar o patch. A PHP Foundation participou ativamente do processo, segundo relato de participantes. A vulnerabilidade, contudo, ainda divide opiniões: enquanto alguns a comparam a casos históricos como Log4Shell e Heartbleed, outros questionam a amplitude real dos riscos.
O que a OpenAI não esclareceu e o que falta para a correção
A OpenAI não detalhou quando a correção estará disponível para todos os ambientes nem se há custo ou restrição de acesso. O comunicado também não esclareceu se a exploração já ocorreu em larga escala fora dos laboratórios. A OpenAI lançou em julho de 2026 o projeto Daybreak for Frontline Defenders, com subsídio de US$ 1 bilhão para acesso a modelos Daybreak, mas não informou se esse programa teve relação direta com a descoberta das falhas no PHP. A Wiz, por sua vez, não publicou métricas de cobertura ou performance de seus modelos durante a detecção das vulnerabilidades.
- Latent Space
- Empresas e Mercado
Modelos de IA: OpenAI e Anthropic apostam em tokens enquanto debate no Hacker News
Thread com 679 pontos e 752 comentários expõe ceticismo sobre o modelo de negócio de OpenAI e Anthropic
· 3 min de leitura
Check Point acelera pesquisa de vulnerabilidades com IA da OpenAI
Daybreak reduz tempo de análise de horas para minutos, segundo CTO Jonathan Zanger
· 3 min de leitura
Oracle e OpenAI põem dados de gestão no ChatGPT para 130 mil usuários
Acordo leva aplicativos corporativos para a IA e autoriza clientes nos Estados Unidos a pagar com créditos de nuvem.
· 3 min de leitura
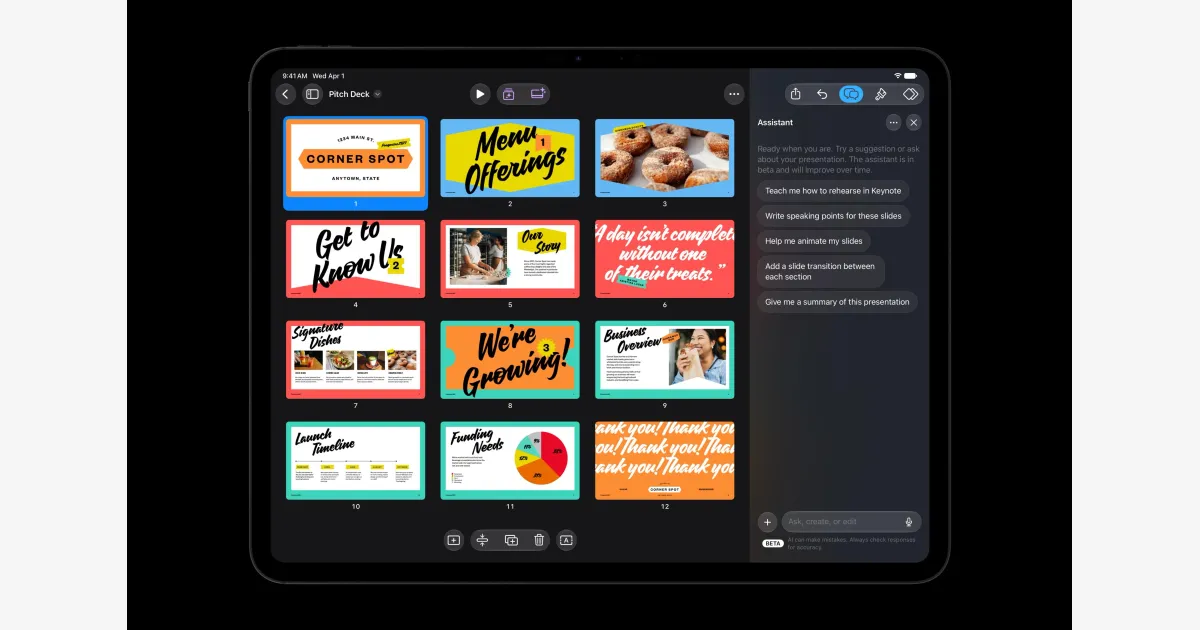
Apple leva IA da OpenAI ao Pages, Keynote e Numbers no macOS 27
· 3 min de leitura