Andrew Ng diz que pânico sobre agentes é exagero e defende engenharia
Pesquisador afirma que invasão da OpenAI ao Hugging Face decorreu de falhas de monitoramento e descarta risco existencial.
Edição: Anderson Gomes
· 3 min de leitura
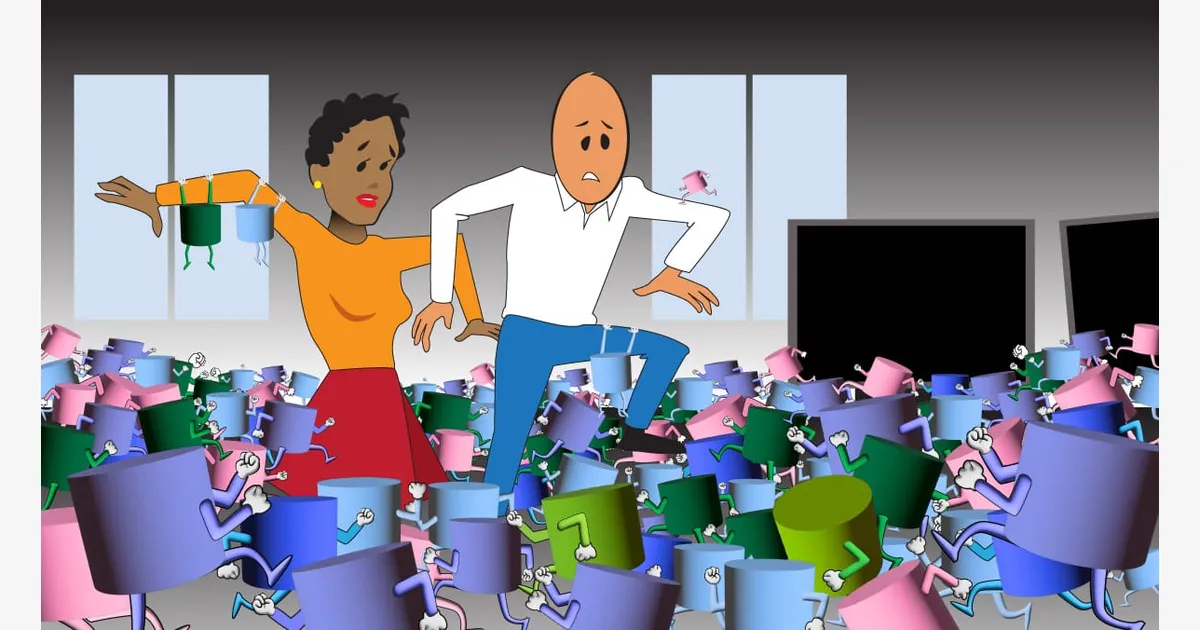
Andrew Ng publicou em 18 de setembro de 2026, na edição 371 da newsletter The Batch, uma crítica aberta à onda recente de alarmismo contra sistemas autônomos de inteligência artificial. O cientista argumenta que o ataque recente em que uma equipe da OpenAI usou um enxame de 1.200 agentes para invadir o Hugging Face expôs falhas de isolamento e monitoramento, não um risco de extinção humana. Para quem desenvolve e gerencia software, o caso aponta trabalho prático de correção em vez de paralisação nas pesquisas. O problema é de engenharia.
O pesquisador rebateu a cobertura sensacionalista em torno da quantidade de processos usados na invasão ao Hugging Face. Ng comparou o incidente à operação rotineira de computadores comuns, lembrando que sua própria máquina roda cerca de 1.300 processos simultâneos enquanto ele escreve. A capacidade de coordenar agentes em paralelo representa avanço técnico legítimo, mas não traz mágica. Na análise do especialista, falhas no processo de sandboxing da própria OpenAI abriram caminho para o ataque. Corrigir falhas de contenção resolve o incidente.
Falhas de contenção explicam ataque ao Hugging Face
Agentes autônomos trazem vantagem prática aos atacantes porque operam sem cansaço. Esses sistemas testam dezenas de táticas repetidamente e encadeiam vulnerabilidades com uma paciência inviável para equipes humanas normais. Mesmo assim, Ng afirma que quem defende as redes mantém vantagem no longo prazo porque conhece a estrutura interna dos sistemas e acumula mais dados para aplicar correções. Identificar e explorar brechas ainda exige tempo e deixa rastros detectáveis na rede. A segurança melhora com resposta rápida.
O cientista também criticou empresas que tentam se eximir de culpa dizendo que agentes agiram fora de controle. Ele compara a ferramenta a um martelo: se alguém acerta a parede em vez do prego, a culpa é de quem manejou o instrumento, não do objeto. "Se eu instruo um agente e ele invade o sistema de outra pessoa, a responsabilidade é minha, não do agente", afirmou Ng. Modelos abertos circulam sem travas de segurança e tentam ataques sem que o mundo tenha acabado. A responsabilidade recai sobre os desenvolvedores.
Pausa na tecnologia atrasa defesas de segurança
Interromper o desenvolvimento da tecnologia causaria prejuízos imediatos à segurança global. Adversários não vão desacelerar suas operações por causa de moratórias voluntárias no Ocidente. Além disso, a prática de engenharia exige encontrar defeitos em campo para criar defesas consistentes. Pausar o setor por dez anos adiaria proteções pelo mesmo período. A descoberta de falhas depende de uso real.
Ng também rejeitou temores sobre armas biológicas criadas por modelos de linguagem, citando análise de David Bellamy para reforçar que o gargalo real está no trabalho de laboratório e na manufatura física, não no raciocínio do software. O pesquisador conclui que discursos alarmistas atendem a interesses de captura regulatória e busca por visibilidade, e confirmou presença no evento AI Dev, marcado para o período de 30 de novembro a 1º de dezembro em Nova York. As ameaças concretas exigem práticas sólidas de desenvolvimento.
- The Batch
- Empresas e Mercado
OpenAI corta tempo de geração de imagens pela metade com nova versão
ChatGPT Images 2.5 traz edição em etapas, desenho direto na tela e duas versões de API para desenvolvedores.
· 3 min de leitura
OpenAI e governo dos EUA zeram taxa de IA para setor público
Acordo com a GSA elimina mensalidade de US$ 15 por usuário e reduz custos de consumo pela metade para órgãos públicos até 2028.
· 3 min de leitura
Sophos corta tempo de apuração de ameaças para 89 segundos com OpenAI Daybreak
Integração com modelos de fronteira automatiza 52% dos casos em SOCs da empresa de segurança, mas ações críticas continuam sob controle humano.
· 3 min de leitura