Anthropic avalia que modelo aberto GLM-5.3 encosta no Claude Mythos em ciberataque
Estudo mostra taxa de 12% em exploração de falhas contra 14% do modelo fechado, abrindo defesas avançadas para equipes sem acesso a ferramentas proprietárias.
Edição: Anderson Gomes
· 3 min de leitura
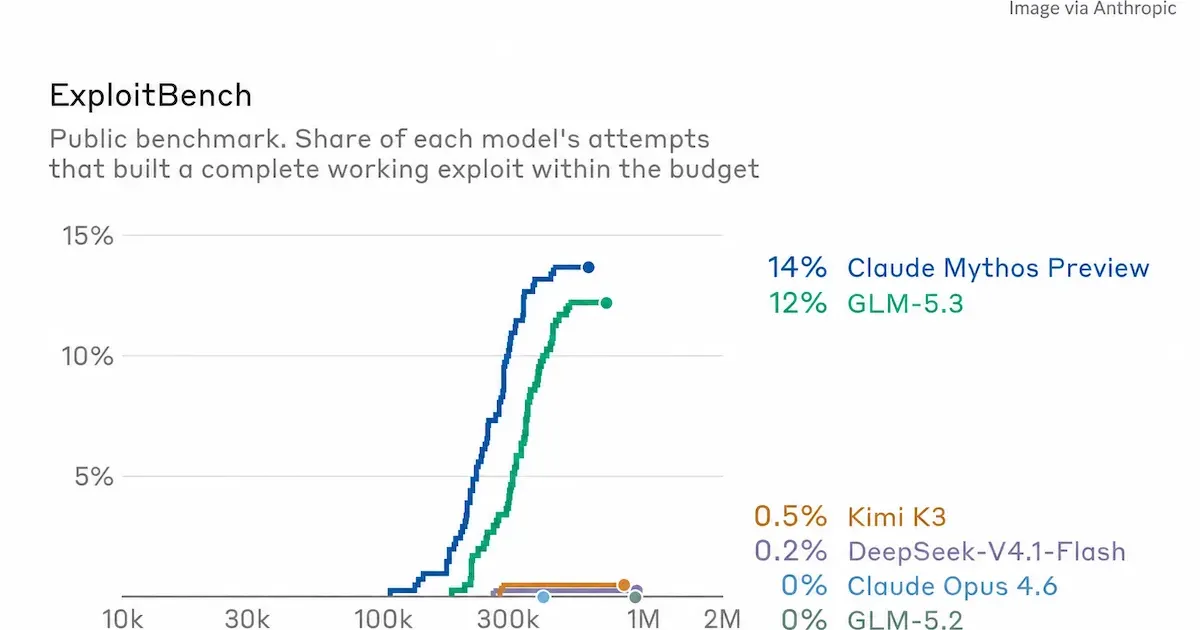
A Anthropic divulgou em 2 de outubro de 2026 uma análise técnica mostrando que o modelo de pesos abertos GLM-5.3 quase empata em capacidade cibernética ofensiva com o Claude Mythos, sistema fechado da própria empresa. Em um recorte de tarefas do benchmark ExploitBench, o GLM-5.3 executou com sucesso 12% das tentativas de exploração de vulnerabilidades, enquanto o Mythos atingiu 14% usando volume similar de tokens. O resultado entrega a times de cibersegurança que não possuem acesso ao Mythos uma base aberta e barata para simular ataques e proteger sistemas corporativos. O equilíbrio de forças mudou.
Custo cai para encontrar brechas reais
O custo financeiro para descobrir falhas de software e estruturar ataques caiu de forma expressiva nos testes. A Anthropic gastou 20,40 dólares em tokens do GLM-5.3-Flash para encontrar uma brecha de segurança divulgada recentemente no navegador Google Chrome. O experimento usou a versão original e sem alterações do GLM-5.3. Modelos abertos com travas de segurança enfraquecidas circulam com facilidade na internet, o que amplia a eficácia tanto de defensores quanto de invasores. A barreira de entrada diminuiu.
A discrepância entre os relatórios publicados acende um alerta sobre as medições da indústria. No relatório completo divulgado pelos criadores do GLM-5.3, o modelo aberto registrou 54,4% de sucesso no benchmark inteiro, diante de 78,0% do Mythos. A Anthropic, por sua vez, encontrou uma distância bem mais estreita ao avaliar o subconjunto de testes práticos. Essa variação entre as duas avaliações reforça que números de laboratório dependem do recorte exato de tarefas escolhido por cada equipe.
Defesa precisa correr contra janela de risco
Em análise publicada na newsletter The Batch, Andrew Ng apontou que agentes ofensivos avançados criam riscos imediatos, mas tratou o problema como desafio de engenharia. Ng citou o episódio em que a imprensa descreveu uma invasão envolvendo a OpenAI e o Hugging Face como agentes fora de controle. O incidente levou equipes de segurança a reforçar o isolamento de ambientes e o monitoramento contínuo. Engenheiros aprendem com os erros.
No projeto OpenWorker, estrutura de agentes voltada a fluxos de segurança, Rohit Prsad, Devika Verma e Andrew Ng utilizam a nova estrutura de proteção da Nvidia para isolar a execução de código. Ng argumenta que a aviação civil reduziu fatalidades históricas de uma morte a cada 115 mil milhas voadas em 1919 para uma a cada 30 bilhões de milhas atuais graças a ajustes técnicos sucessivos. Segundo ele, defensores mantêm vantagem no longo prazo porque detêm mais informações internas para fechar brechas antes que invasores atuem.
- The Batch
- Modelos e LLMs
Nvidia separa até oito falantes em áudio com atraso de 0,32 segundo
Com pesos abertos em GGUF e Safetensors, o Nemotron 3 Diarization roda tanto em C++ local quanto em pipelines de transmissão ao vivo.
· 3 min de leitura
Anthropic lança Claude Fable 5.1 com corte de até 45% em custo de cache
· 4 min de leitura
Oriveo reúne 15 provedores de IA em app aberto com chave própria
· 3 min de leitura
Jake Schincariol cria pacote com 11 rotinas para Claude gerenciar LinkedIn
· 3 min de leitura