Vazamento do grupo Department of Peace expõe 41 mil servidores do DHS
O arquivo Icepick, divulgado pela DDoSecrets, revela dados de login do sistema Okta e atinge agentes disfarçados de imigração do governo americano.
Edição: Anderson Gomes
· 3 min de leitura
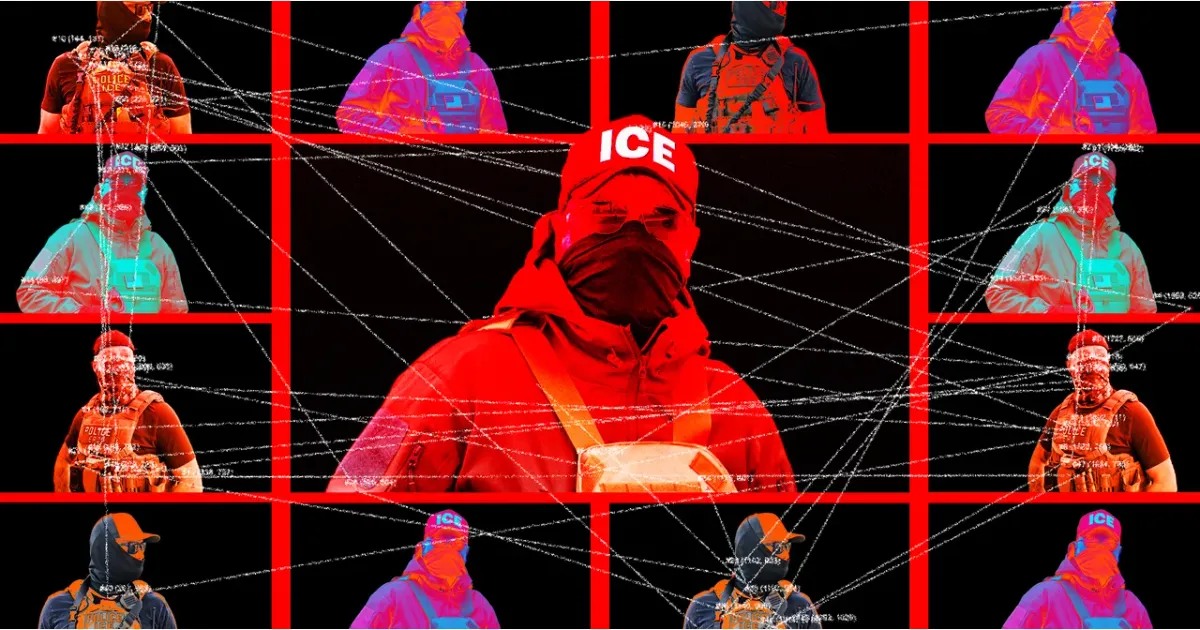
O grupo hacker Department of Peace vazou na quarta-feira dados de login do sistema Okta com informações de 41 mil funcionários e prestadores de serviço do Departamento de Segurança Interna dos Estados Unidos (DHS). O arquivo de dados, chamado Icepick, foi publicado pela organização DDoSecrets a partir de registros atualizados em agosto de 2026. A brecha expõe e-mails, telefones e sistemas internos, revelando a identidade e localização de agentes disfarçados de imigração. O vazamento é histórico. Ele permite a qualquer pessoa cruzar informações para auditar ações policiais.
A pesquisadora de cibersegurança maia arson crimew publicou um site que permite buscar os dados expostos. Do total de registros vazados, os funcionários da agência de fronteiras (CBP) representam mais da metade. O serviço de imigração (ICE) responde por cerca de 10 mil nomes, com mais de 3 mil pertencentes ao seu braço de investigações criminais. A falha expõe estruturas. Outras 6.200 contas pertencem ao serviço de cidadania (USCIS), enquanto quase mil são da agência de segurança cibernética (CISA). Um porta-voz da Okta afirmou que a empresa não identificou sinais de invasão em seus sistemas.
Transparência pública versus integridade física
O debate no fórum Hacker News atraiu 303 comentários e alcançou 465 pontos. Os usuários dividem-se entre os benefícios da transparência e os riscos para a vida das pessoas. O debate ferveu rapidamente. O usuário resters defende o vazamento das identidades como forma de cobrar responsabilidade de policiais violentos. "Atualmente, as identidades podem ser correlacionadas com reconhecimento facial, análise de marcha e outras biometrias para identificar conclusivamente os agentes que cometeram crimes", escreveu resters. Ele argumenta que as imagens de violência policial servem para processar agentes do ICE que agiram ilegalmente.
A preocupação com a segurança física dos agentes disfarçados gerou forte reação no fórum. O usuário sailfast pondera que há profissionais sob perigo imediato de morte em missões contra crimes graves. A exposição gera riscos. "Quaisquer que sejam seus sentimentos sobre o ICE e esta administração, existem provavelmente algumas pessoas sob disfarce em perigo real no momento", afirmou sailfast. Ele acrescenta que muitos agentes trabalham para deter abusos reais e teme pelas famílias dos profissionais expostos pelo vazamento.
O cerco ao anonimato estatal
O vazamento do arquivo Icepick responde diretamente a uma disputa maior sobre privacidade e segredo estatal. O governo federal tem agido para apagar nomes e rostos de funcionários públicos de registros acessíveis. A agência também ampliou o conceito de doxing para punir quem divulga dados básicos de servidores públicos. A tensão é evidente. O usuário ck2 rechaçou essa política de blindagem dos agentes do Estado. "Não tenho certeza sobre como me sinto quanto a isso, mas tenho certeza de uma coisa: nunca, jamais deveria existir uma força policial de máscara neste país", escreveu ck2.
Gestores de TI e segurança enfrentam o desafio de proteger dados de servidores contra novas ameaças cibernéticas. O caso do DHS ocorre logo após o grupo ShinyHunters alegar o roubo de dados pessoais de funcionários do FBI. O Departamento de Segurança Interna declarou que investiga o vazamento e trabalha para proteger seus funcionários contra ameaças. A mudança é urgente. Para engenheiros de segurança, o ataque evidencia os riscos de centralização em soluções de login único. O vazamento de dados de autenticação compromete as táticas operacionais e a integridade de agentes infiltrados no crime organizado.
- Empresas e Mercado
- Hacker News
OpenAI, Google e Microsoft unem força para bloquear scrapers de conteúdo
· 2 min de leitura
Google lança mapa global de florestas com IA, mas esconde 60% dos plantios
· 4 min de leitura
Meta engenheiro questiona: "Como validar código de IA que ninguém entende?
Um debate no Hacker News reuniu 766 comentários em torno da angústia de um engenheiro da Meta que não consegue revisar código gerado por IA sem entender cada linha.
· 3 min de leitura