Plataforma unifica controle e segurança no tráfego de comunicação entre agentes de IA
O sistema atua como plano de controle para proteger, monitorar e rotear requisições entre agentes de inteligência artificial sem exigir servidores proxy adicionais.
Edição: Anderson Gomes · texto gerado por IA
· 4 min de leitura
Texto gerado por IA, com revisão automática. Esta matéria foi escrita por um modelo de linguagem a partir da fonte indicada e passou por verificações automáticas de formato, de voz e de título; não houve leitura humana antes da publicação. Como funciona o método · Fonte original: Repositório no GitHub
O projeto mantido pela organização Nasiko-Labs funciona como uma camada de gerenciamento operacional para agentes de inteligência artificial. A ferramenta ganhou tração nos rankings de código aberto e registrou a décima sétima posição semanal no Trendshift após somar 2.241 novas estrelas. Sua proposta central resolve a sobrecarga operacional que surge quando múltiplos agentes autônomos precisam conversar entre si em ambientes de produção.
Dados rápidos
- Repositório: Nasiko-Labs/nasiko
- Licença: não declarada
- Linguagem principal: Python
- Estrelas e bifurcações: 8.911 estrelas e 1.939 forks
- Posição no ranking: décimo sétimo lugar semanal no Trendshift
- Data da consulta: 26 de setembro de 2026
Desafios operacionais em sistemas multiagente
Operar uma malha com mais de dois agentes de software rapidamente expõe gargalos de infraestrutura. Cada componente costuma exigir chaves de autenticação individuais, rotas de rede dedicadas e monitoramento próprio para evitar falhas silenciosas.
Sem uma camada unificada de mediação, equipes técnicas enfrentam dificuldades para descobrir qual processo iniciou uma chamada externa, qual foi o custo financeiro da transação em tokens e o motivo exato de eventuais erros de execução. A ausência de padronização também eleva a exposição de segurança, pois agentes frequentemente acabam configurados com acessos públicos desnecessários.
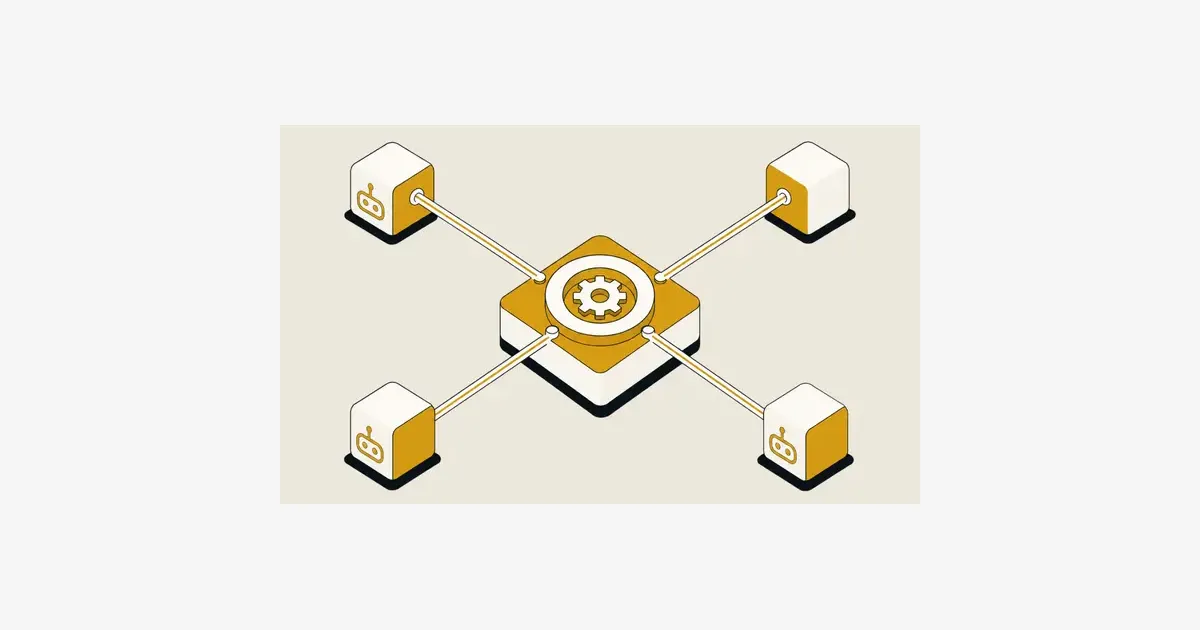
A solução proposta estabelece um ponto único de contato que atua como plano de controle de desenvolvimento. Ao concentrar a terminação de conexões criptografadas e a distribuição de chamadas, a infraestrutura impede que os agentes fiquem expostos diretamente à internet pública.
Como a arquitetura funciona
O sistema atua como um processo intermediário posicionado à frente de todos os agentes do ambiente. Cada requisição externa ou interna atravessa essa camada única antes de atingir o destino final.
O fluxo de dados segue etapas bem definidas:
- O cliente ou agente de origem envia uma solicitação para o ponto de terminação TLS da plataforma.
- O plano de controle valida a identidade do emissor e verifica as listas de controle de acesso cadastradas.
- O intermediário inspeciona os limites de taxa de requisições configurados para aquele perfil de uso.
- O tráfego é encaminhado internamente para o agente de destino por meio do protocolo A2A.
- Os dados de telemetria, tempo de resposta e consumo de tokens são registrados para visualização em painel gráfico.
A aplicação aceita serviços construídos em Python, Rust, Go ou TypeScript, desde que suportem o padrão aberto de comunicação entre agentes. Isso elimina a necessidade de instalar proxies auxiliares ou escrever códigos de cola para integrar ferramentas heterogêneas.
Casos de uso práticos
- Governança de acessos e credenciais: centralização de chaves de interfaces de programação em um único cofre intermediário, impedindo que credenciais fiquem distribuídas no código-fonte de cada agente.
- Auditoria de custos e consumo de tokens: rastreamento contínuo das despesas geradas por modelos de linguagem durante a execução de tarefas coordenadas entre múltiplos agentes.
- Roteamento inteligente de ferramentas: distribuição de tarefas analíticas entre agentes especializados sem expor as portas de rede desses agentes à rede externa.
- Aplicação de limites de requisição: contenção automática de chamadas em loop entre agentes autônomos por meio de regras rígidas de taxa por minuto ou por sessão.
Diferenciais em relação a outras abordagens
Diferente de arquiteturas baseadas em contêineres laterais que demandam processos auxiliares junto a cada microsserviço, a ferramenta adota um processo intermediário único para toda a malha. Essa escolha reduz o consumo de memória do ambiente e simplifica a configuração inicial.
Outro ponto reside no suporte a múltiplos ecossistemas de desenvolvimento. Em vez de impor uma biblioteca específica ou um formato proprietário de pacote, o sistema utiliza a especificação A2A para mediar chamadas entre linguagens distintas. O repositório também inclui tópicos associados a gateways de protocolo de contexto de modelo e controle econômico de recursos computacionais.
Limitações e cuidados na adoção
A maturidade do código exige análise cautelosa por parte de engenheiros de confiabilidade. Embora o repositório marque a versão v1.0.0 registrada em 12 de fevereiro de 2026, a base contava com 58 apontamentos de falhas em aberto e a última alteração de código verificada ocorreu em 14 de setembro de 2026.
A definição jurídica da licença apresenta inconsistências técnicas. Enquanto o registro oficial de metadados indica o valor não declarada, o material gráfico do projeto menciona a licença Apache 2.0. Essa divergência requer verificação direta do arquivo textual antes de qualquer integração comercial.
Por fim, o repositório indica Python como linguagem base nos índices, embora tópicos e emblemas mencionem componentes em Rust e suporte a contêineres Docker. Detalhes aprofundados sobre limites de carga em alta escala e estabilidade de conexões persistentes de longa duração não foram informados no repositório.
Resumo rápido
- Projeto: Nasiko
- Licença: não declarada
- Linguagem: Python
- Estrelas: 8.911
- Ranking: décimo sétimo lugar semanal no Trendshift
- Risco principal: divergência nos metadados de licença e 58 problemas em aberto
Fontes
- Repositório no GitHub: https://github.com/Nasiko-Labs/nasiko
- Versão v1.0.0: https://github.com/Nasiko-Labs/nasiko/releases
- Página oficial: https://www.nasiko.com
- Documentação técnica: https://docs.nasiko.com
- Python
- Repositórios em Alta
- Trendshift
Agentes autônomos recebem conjunto de ferramentas para criar mods em jogos de PC
O repositório universal-modder estrutura a engenharia reversa, geração de mídias e testes para permitir que assistentes de código alterem títulos de PC.
· 5 min de leitura
Ambiente unificado de IA para auto-hospedagem centraliza agentes e modelos locais
A plataforma integra bate-papo, execução de fluxos com agentes autônomos, leitura de e-mails e edição de textos sob controle total do usuário em infraestrutura própria.
· 3 min de leitura
Assistente de código aberto leva o monitoramento de agentes de IA ao entalhe da tela
A ferramenta aberta exibe o progresso de tarefas automatizadas e gerencia autorizações diretamente no topo do display do computador.
· 5 min de leitura
Automação de vídeos curtos em Python ganha tração com fluxo de ponta a ponta
Com versão v1.3.8 e integração a múltiplos modelos, projeto reúne mais de 128 mil estrelas ao automatizar roteiro, voz e edição.
· 3 min de leitura