Engenharia reversa aberta ganha tração com ferramentas de análise de código compilado
A plataforma criada pela NSA oferece recursos completos para descompilação, análise e automação em segurança cibernética.
Edição: Anderson Gomes · texto gerado por IA
· 4 min de leitura
Texto gerado por IA, com revisão automática. Esta matéria foi escrita por um modelo de linguagem a partir da fonte indicada e passou por verificações automáticas de formato, de voz e de título; não houve leitura humana antes da publicação. Como funciona o método · Fonte original: Repositório no GitHub
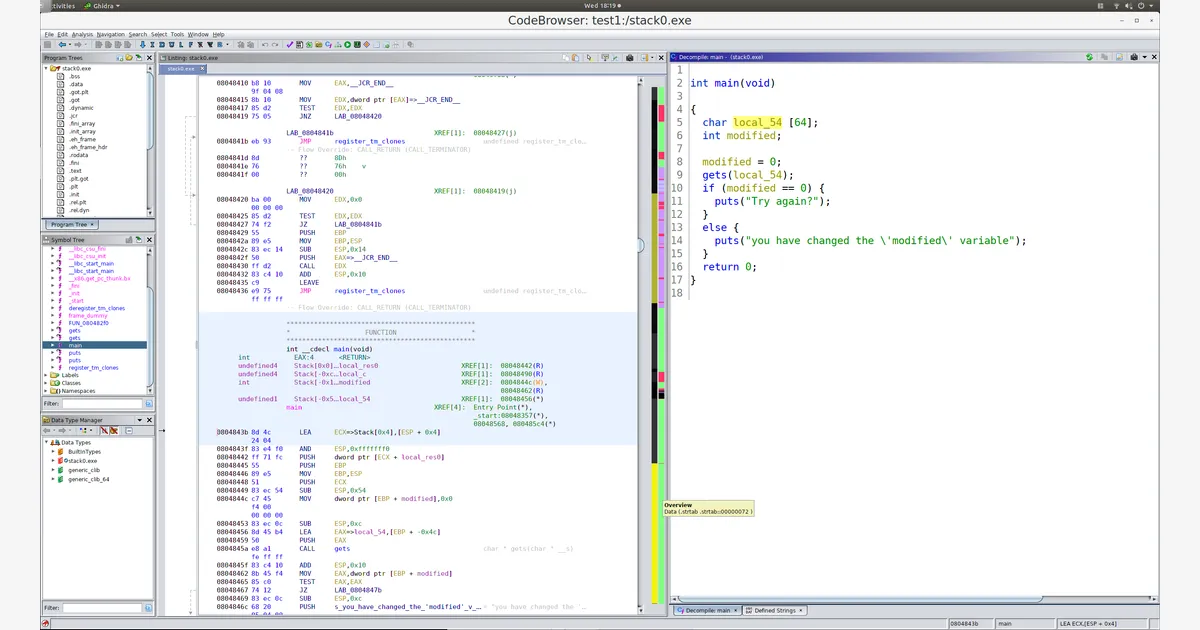
Criado e mantido pela divisão de pesquisa da National Security Agency, o Ghidra é um framework de engenharia reversa de software focado em dissecar binários compilados em diferentes sistemas operacionais. A ferramenta voltou a figurar nas listas de tendências do GitHub após atingir novos picos de popularidade mensal, solucionando gargalos de colaboração em equipes que analisam artefatos complexos e softwares maliciosos. O projeto permite inspecionar programas em busca de falhas estruturais sem depender de soluções proprietárias de código fechado.
Dados rápidos
- Repositório: NationalSecurityAgency/ghidra
- Licença: Apache-2.0
- Linguagem principal: Java
- Métricas: 80.664 estrelas (6.321 no período) e 8.972 forks
- Ranking: GitHub Trending (mensal)
- Consulta: 2026-10-05
O problema que o projeto resolve
A análise de programas em formato binário costuma enfrentar barreiras de escalabilidade e falta de padronização entre equipes de pesquisa. Profissionais de segurança frequentemente precisam inspecionar arquivos compilados sem acesso ao código-fonte original, o que exige ferramentas capazes de reconstruir instruções em linguagens legíveis para humanos.
Muitos fluxos de trabalho tradicionais operavam de maneira isolada, dificultando a cooperação de múltiplos analistas em tarefas extensas. O projeto foi desenhado para resolver problemas de escala e colaboração em missões complexas de engenharia reversa, oferecendo uma base compartilhada e personalizável.
A aplicação prática inclui a identificação de comportamentos em códigos hostis e a descoberta de vulnerabilidades em sistemas de rede. O sistema gera visões estruturadas que auxiliam especialistas a entenderem pontos fracos antes que agentes maliciosos os explorem.
Como funciona na prática
O Ghidra processa instruções de máquina por meio de módulos de desmontagem e descompilação, convertendo fluxos binários em representações de alto nível. O usuário pode operar tanto em modo gráfico interativo quanto por meio de rotinas automatizadas, utilizando recursos visuais de grafos e módulos de automação em Java ou Python.
Para rodar uma versão pré-compilada oficial em ambientes compatíveis, é necessário dispor do JDK 25 de 64 bits e descompactar o pacote disponibilizado. A inicialização básica pode ser feita pelo terminal:
./ghidraRun
Ambientes Windows utilizam o script ghidraRun.bat correspondente, havendo também a opção de carregar a interface PyGhidra executando o arquivo pyghidraRun localizado na pasta de suporte.
Principais casos de uso
- Análise de artefatos maliciosos: analistas utilizam o descompilador para mapear fluxos de execução, funções ofuscadas e canais de comunicação ocultos em softwares suspeitos.
- Auditoria de segurança de rede: equipes decompõem executáveis legados ou embarcados para identificar falhas lógicas e potenciais vulnerabilidades em sistemas críticos.
- Automação e scripts customizados: desenvolvedores escrevem extensões em Java ou rotinas em Python para examinar grandes volumes de binários de forma programática.
- Estudo de formatos e arquiteturas variadas: pesquisadores analisam instruções de processadores diversos sem trocar de ambiente gráfico.
O que diferencia a ferramenta
A principal característica distintiva reside no modelo de código aberto sob a licença Apache-2.0, que permite modificações diretas e auditoria pública de toda a estrutura da aplicação. Esse ecossistema aberto viabiliza a criação de extensões personalizadas por meio de plugins para ambientes de desenvolvimento como Eclipse e integrações voltadas ao Visual Studio Code.
Diferente de utilitários isolados de desmontagem, a plataforma reúne capacidades nativas de gráficos, descompilador completo e interface extensível para múltiplos sistemas operacionais, incluindo Linux, macOS e Windows. O suporte a múltiplos conjuntos de instruções de processador evita que o analista precise alternar entre ferramentas especializadas distintas para cada arquitetura.
Cuidados e limitações técnicas
Apesar do suporte oficial contínuo e da versão recente Ghidra_12.1.4_build publicada em 2026-09-21, o repositório mantém um volume de 1994 issues abertas. Esse número expressivo indica que correções pontuais e refinamentos de compatibilidade continuam em debate permanente entre a comunidade e os mantenedores.
O próprio projeto emite avisos de segurança sobre vulnerabilidades conhecidas em determinadas versões, exigindo leitura atenta das notas de segurança antes da implementação em ambientes de produção. Os requisitos de compilação a partir do código-fonte demandam componentes pesados, como Gradle 9.1.0 ou superior, compiladores C++ específicos e versões do Python entre 3.9 e 3.14. Por fim, informações comerciais complementares não constam no material público, visto que o repositório apresenta status de homepage como sem site oficial.
Resumo rápido
- Projeto: NationalSecurityAgency/ghidra
- Licença: Apache-2.0
- Linguagem: Java
- Estrelas: 80.664
- Ranking: GitHub Trending (mensal)
- Risco principal: vulnerabilidades conhecidas em certas versões e alto volume de issues abertas
Fontes
- Repositório no GitHub: https://github.com/NationalSecurityAgency/ghidra
- Última release: Ghidra_12.1.4_build
- Homepage: sem site oficial
- Java
- Apache-2.0
- Repositórios em Alta
- GitHub Trending
Aceleração de modelos de linguagem ganha biblioteca aberta de kernels para GPUs modernas
A biblioteca da DeepSeek simplifica operações matriciais em arquiteturas avançadas da Nvidia compilando núcleos durante a execução.
· 5 min de leitura
Agentes de inteligência artificial agora analisam aplicativos até o nível binário
A ferramenta em código aberto conecta modelos autônomos a desmontadores locais para inspecionar sistemas e reconstruir recursos sem o código-fonte.
· 4 min de leitura
Cliente aberto em Rust renova acesso ao GeForce NOW com foco em desempenho nativo
A iniciativa OpenNOW substitui aplicações pesadas por uma base nativa em Rust e interface Qt para transmissão de jogos na nuvem.
· 5 min de leitura
Ferramenta de IA simula equipe inteira de engenharia para acelerar entregas de software
O gstack organiza o Claude Code em 23 papéis especializados para cobrir da concepção ao lançamento de sistemas.
· 5 min de leitura