White Circle quebra filtros da OpenAI e do Google em 13% dos testes
Pesquisadores usaram programas comuns para forçar nudez em modelos visuais e alertam que novos lançamentos das duas empresas ficaram ainda mais vulneráveis.
Edição: Anderson Gomes
· 3 min de leitura
A organização White Circle quebrou os filtros de segurança dos geradores de imagem da OpenAI e do Google em outubro de 2026 com ferramentas comuns e chamadas de API. O método de ataque fez o DALL·E 3 gerar imagens com nudez explícita em cerca de 13% das tentativas, a taxa de sucesso mais alta já registrada sob o mesmo padrão. O achado atinge quem desenvolve ou utiliza inteligência artificial ao provar que as defesas dos grandes laboratórios são muito mais fracas do que eles admitem. As empresas ignoraram os alertas.
A White Circle detalhou as vulnerabilidades em um estudo preliminar publicado no mês passado sobre o DALL·E 3, o Nano Banana 2 do Google e o GPT-Image-2. Revisores humanos conferiram os resultados e confirmaram o material explícito em menos de 10% das respostas no modelo do Google e em cerca de 3% no GPT-Image-2. O grupo enfatizou que o ataque não precisou de modelos de ponta nem de programas desenvolvidos sob encomenda. O método usou ferramentas públicas.
Modelos novos ficaram ainda mais fáceis de quebrar
O cenário se agravou com a chegada de modelos recém-lançados por OpenAI e Google, o ChatGPT Images 2.5 e o Nano Banana 2.1. Ao aplicar o mesmo método contra os novos produtos, a White Circle constatou que ambos se mostraram "significativamente mais quebráveis do que suas versões anteriores". Denis Shilov, executivo-chefe da organização, avalia que os laboratórios deixaram a proteção em segundo plano para priorizar a capacidade dos modelos. Google e OpenAI não responderam.
Para encontrar brechas capazes de funcionar em sistemas concorrentes, a equipe criou o método RISE, que repete e adapta os testes contra diferentes geradores. Shilov fundou a White Circle após publicar um desbloqueio universal em outubro de 2024 e hoje reúne o apoio de especialistas ligados a Anthropic, DeepMind, Hugging Face e OpenAI. O grupo planeja abrir todo o fluxo do ataque para que desenvolvedores conheçam a escala real da falha e apresentará os dados na conferência NeurIPS 2026, marcada para novembro. O código ficará público.
Shilov defende auditorias obrigatórias pelo governo
A falha nos geradores afeta o ponto que os próprios pesquisadores consideram decisivo para conter abusos na rede. Em julho, um estudo com coautoria do Google analisou hábitos de usuários em Estados Unidos, Austrália e Reino Unido e constatou que imagens sexuais sem consentimento se espalham em conversas privadas e nuvens pessoais. Como essas mensagens não sofrem moderação pública, o estudo concluiu que a intervenção mais crítica precisa acontecer diretamente na ferramenta de criação. A barreira inicial precisa funcionar.
Com base nos dados, Shilov abriu conversas com autoridades governamentais para defender que o poder público torne obrigatórias auditorias independentes de segurança em inteligência artificial. O executivo alertou que defesas incapazes de conter nudez também facilitam crimes mais graves, como ataques de hackers a sistemas protegidos. Shilov cobra fiscalização governamental obrigatória. "Eles deveriam investir muito mais em medidas de segurança em torno de seus modelos", cobrou o executivo ao Ars Technica ao criticar empresas que priorizam gastos com infraestrutura computacional.
- Ars Technica AI
- Empresas e Mercado
DeepMind e Biohub dizem por que o AlphaFold não resolveu a biologia
· 3 min de leitura
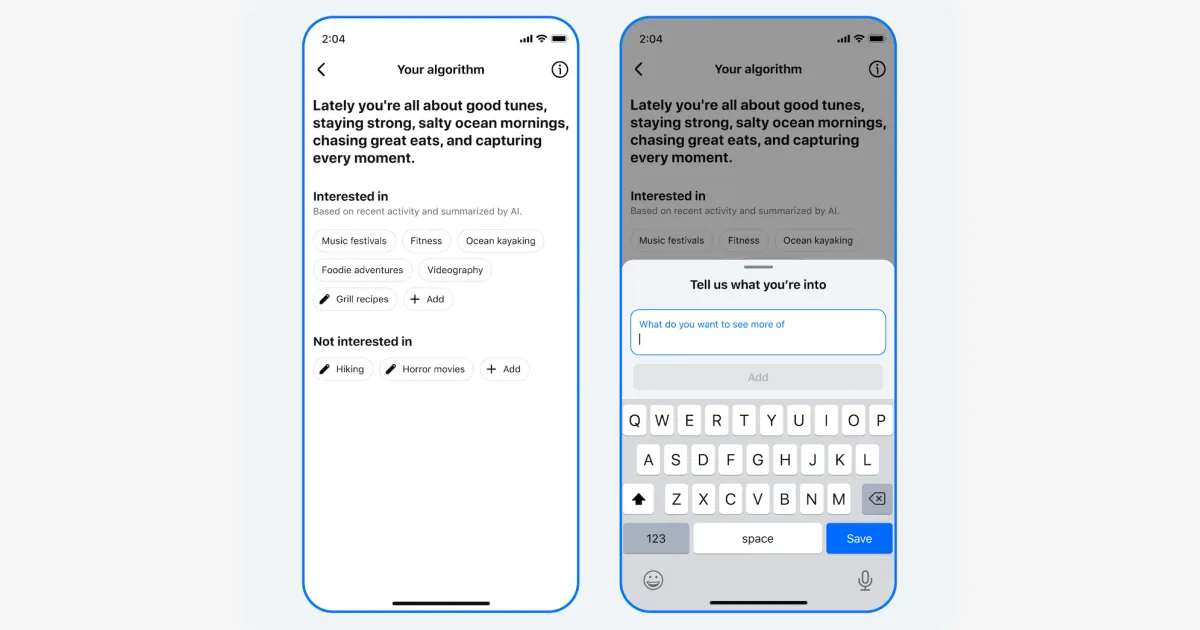
Meta permite controlar algoritmo do Facebook com pedidos em texto
· 3 min de leitura
Block usa modelos da OpenAI e corta tempo de resposta a falhas para minutos
A dona do Square e da Cash App automatizou investigações com o Daybreak, simulou invasões em duas horas e gerou correções de código em 18 minutos.
· 3 min de leitura
SentinelOne corta análise de malware de semanas para oito horas com IA
Com o sistema OpenAI Daybreak, empresa de cibersegurança afirma que reduziu a engenharia reversa profunda e ampliou o cruzamento de ameaças digitais.
· 3 min de leitura