Nvidia lança OpenShell 0.1.0 para limitar o acesso de agentes de IA
O ambiente de código aberto isola credenciais e barra ações fora da política definida sem exigir alterações no código do agente.
Edição: Anderson Gomes
· 3 min de leitura
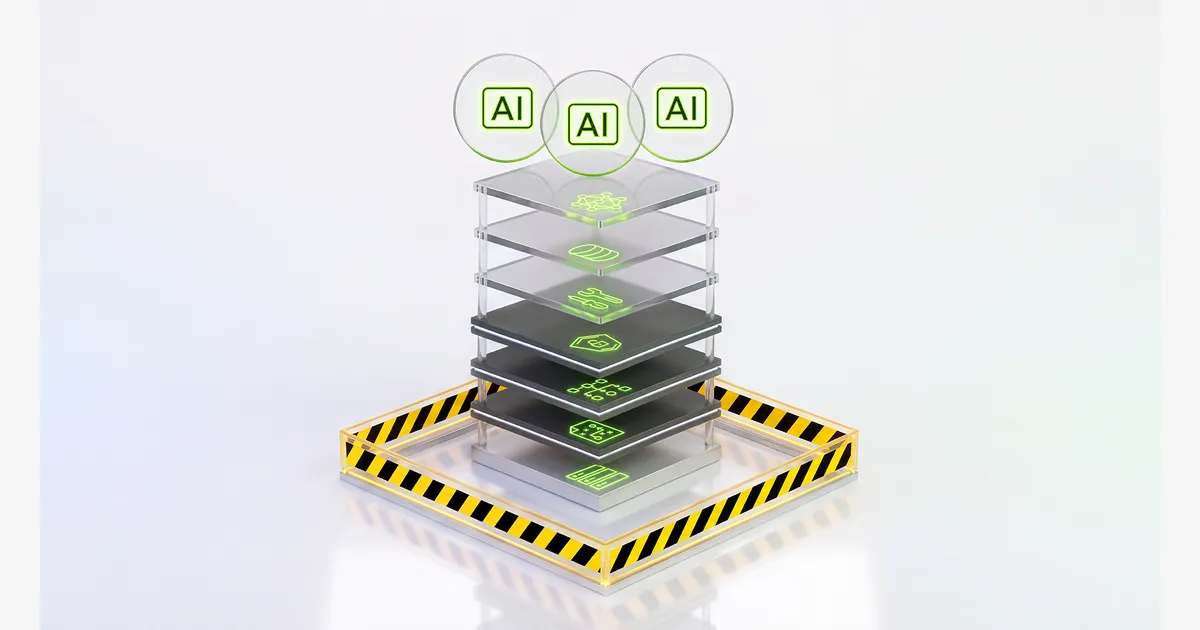
A Nvidia lançou em 28 de setembro de 2026 o OpenShell 0.1.0, um ambiente de execução em código aberto que restringe quais sistemas e arquivos um agente autônomo pode acessar. O software impede que agentes alterem dados sensíveis ou exponham senhas ao isolar as permissões fora do fluxo de trabalho do modelo. A ferramenta funciona sem exigir reescrita do código original. O lançamento atende equipes que colocam agentes para programar e operar serviços durante dias.
A proposta ataca o risco de agentes com autonomia ampla saírem do escopo programado. Quando um agente recebe permissão para rodar testes ou consultar bases externas, ele pode apagar dados de produção por engano. O OpenShell cerca essa operação mantendo as credenciais verdadeiras fora do alcance do agente. As chaves só chegam aos serviços externos quando o pedido cumpre a regra cadastrada. Isso evita vazamentos acidentais.
Três módulos controlam processos e rede no nível do kernel
O sistema divide a segurança em três partes: Gateway, Supervisor e Sandbox. O Gateway gerencia frotas de agentes e analisa requisições de saída contra a política estabelecida. Ao mesmo tempo, o Supervisor e o Sandbox aplicam travas no nível do kernel para barrar processos e controlar o sistema de arquivos. O pacote roda tarefas em CPU e GPU dentro de contêineres, máquinas virtuais ou Kubernetes. A arquitetura suporta múltiplos usuários na mesma infraestrutura.
Para decidir se uma chamada passa, o projeto usa um provador de políticas baseado em lógica formal. Esse verificador calcula se as permissões pedidas pelo agente continuam dentro dos limites configurados antes de liberar a chamada. O mecanismo avisa revisores humanos e outros sistemas de auditoria se houver desvio de rota. Alex Watson e Ali Golshan assinam a publicação técnica da empresa. O texto afirma que o OpenShell opera como a camada de execução de uma iniciativa maior, a plataforma aberta de segurança para agentes da Nvidia.
Parcerias apontam usos em chips, robôs e automação
A Nvidia afirma que Cadence, Slack e Gecko Robotics já usam o OpenShell 0.1.0 em seus ambientes. A Cadence aplica o software no ChipStack Autonomous RTL Design Engineer para criar semicondutores. O Slack monta uma plataforma de agentes sob demanda para automatizar tarefas corporativas. Já a Gecko Robotics governa decisões tomadas por agentes em robôs físicos. Essas três empresas servem de vitrine comercial no anúncio.
O material da Nvidia, contudo, não detalha medições de impacto no tempo de resposta com o filtro ligado. A empresa também não publicou testes independentes sobre a eficácia do provador formal contra comandos maliciosos intencionais. O comunicado apenas declara suporte a frameworks conhecidos, como Codex, Claude Code, Pi e Hermes. O código do projeto está disponível em repositório público no GitHub com canal de discussão #openshell-dev no Slack da CNCF. As empresas interessadas podem testar o guia rápido de configuração local com drivers para Docker.
- NVIDIA
- Agentes de IA
GitHub e Logitech lançam atalho físico para agentes do Copilot
· 3 min de leitura
Claude Code PRO: curso russo com 8 labs e starter kit em 17 dias
Repositório de 304 estrelas oferece guia prático para extrair mais do Claude Code com automação e times de agentes.
· 3 min de leitura
Kajisho5 entrega 42 ferramentas de FFmpeg para agentes cortarem vídeo
O ffmpeg-skill conecta Claude Code, Cursor e Codex ao editor local via protocolo MCP sem exigir chaves de API nem transferir arquivos para servidores externos.
· 3 min de leitura
Criador chinês lança gerador que monta vídeo comercial em 4K via agente
Ferramenta de liyupi usa Remotion e agentes de programação para pesquisar produtos, capturar telas e renderizar peças comerciais completas.
· 3 min de leitura