Automação com inteligência artificial chega ao GitHub Actions com extensão em Go
A extensão gh-aw integra modelos de linguagem a rotinas de integração contínua para tarefas complexas que exigem interpretação e análise técnica.
Edição: Anderson Gomes
· 3 min de leitura
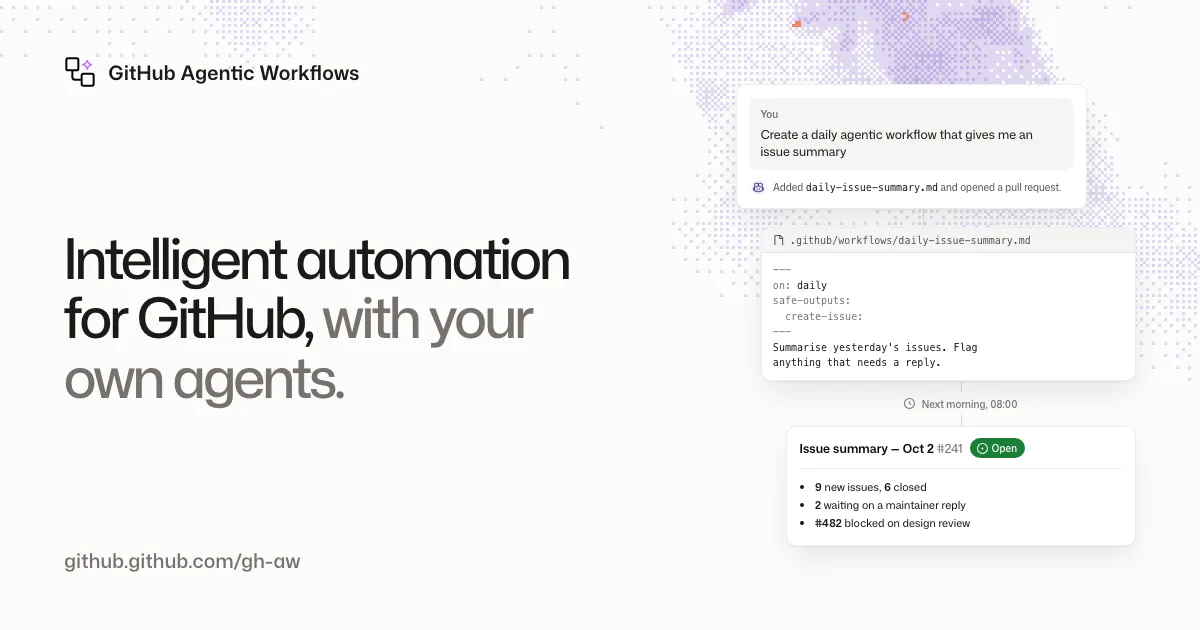
O projeto GitHub Agentic Workflows, mantido pela organização github, ganhou tração recente ao registrar 291 novas estrelas no período, alcançando a marca de 5.398 estrelas. A ferramenta resolve a dificuldade de delegar atividades que demandam interpretação sem desestabilizar a esteira de integração contínua tradicional. O sistema permite estruturar automações com agentes de inteligência artificial diretamente no ambiente do GitHub Actions.
Dados rápidos
- Repositório: github/gh-aw
- Licença: MIT
- Linguagem: Go
- Estrelas e forks: 5.398 estrelas e 585 forks
- Posição no ranking: não informado no repositório
- Data da consulta: 2026-10-15
Separação entre rotinas rígidas e raciocínio analítico O desenvolvimento de software depende de processos de integração e entrega contínuas para compilações, testes unitários e implantações. Esses fluxos são determinísticos, executando comandos previsíveis e repetíveis sem margem para dúvidas. No entanto, muitas demandas diárias de manutenção dos repositórios exigem análise semântica e avaliação de contexto.
Regras estáticas costumam falhar diante de cenários imprevistos ou abertos. Tarefas como avaliar causas de erros em testes, triar chamados de usuários e revisar código demandam capacidade analítica. A proposta do projeto é suprir essa carência sem substituir a esteira existente, atuando como um complemento especializado para atividades interpretativas.
Essa divisão de papéis reduz o trabalho braçal dos mantenedores do projeto. A abordagem viabiliza triagens iniciais e diagnósticos preliminares sem exigir a intervenção manual constante de desenvolvedores a cada evento registrado.
Arquitetura baseada em Markdown e compilação O fluxo de trabalho funciona a partir de arquivos Markdown com cabeçalho de configuração em formato YAML. Esse cabeçalho define eventos disparadores, permissões, ferramentas disponíveis e o motor de inteligência artificial escolhido. O corpo do documento detalha em linguagem natural as metas a serem cumpridas pelo agente computacional.
A extensão oficial para a interface de linha de comando compila essas instruções em um arquivo com final lock.yml, executado diretamente pela infraestrutura do GitHub Actions.
A instalação da ferramenta no ambiente local é realizada pelo comando oficial:
gh extension install github/gh-aw
O sistema inclui suporte a motores como GitHub Copilot, Claude Code, OpenAI Codex, Google Gemini e Pi. Cada equipe pode definir o provedor mais adequado para suas rotinas técnicas.
Casos de uso práticos no repositório
- Triagem de chamados: o agente examina relatos de erros abertos por colaboradores, identificando duplicidades ou falta de detalhes para investigação.
- Diagnóstico de falhas em testes: quando uma verificação quebra na esteira, a automação analisa os registros para indicar a provável causa da regressão.
- Revisão preliminar de código: o modelo verifica alterações submetidas, apontando problemas de conformidade antes da revisão humana final.
- Manutenção de documentação: o fluxo confere se alterações recentes no código demandam atualizações nos manuais técnicos.
- Análise de dependências: durante a atualização de bibliotecas, o agente avalia notas de versão e possíveis impactos de compatibilidade.
Execução segura e isolamento de permissões Diferente de scripts que operam com credenciais amplas, o projeto adota isolamento estrito por padrão. Os trabalhos dos agentes executam em ambiente isolado com permissões exclusivas de leitura. Nenhuma alteração é gravada diretamente no código durante a etapa de análise do modelo de linguagem.
Quando a tarefa exige gravar dados ou publicar respostas, as saídas passam por uma validação intermediária chamada safe-outputs. Esse mecanismo encaminha as modificações para tarefas secundárias com permissões limitadas e controladas. Essa separação reduz a exposição de credenciais em comparação a automações genéricas que exigem permissões amplas de escrita no mesmo processo.
Todo o processamento ocorre dentro dos limites operacionais do GitHub Actions, dispensando servidores externos dedicados ou orquestradores independentes.
Cuidados operacionais e histórico de segurança Distribuído sob licença MIT, o projeto requer cautela quanto à sua maturidade. A versão v0.91.12, lançada em 2026-10-14, indica que o software ainda se encontra em desenvolvimento antes da versão estável 1.0. O repositório acumula 219 chamados abertos e registrou seu último envio de código em 2026-10-15.
A segurança operacional exige atenção contínua dos administradores. O repositório registrou um aviso formal sob a identificação GHSA-8h78-hpm7-29gg, afetando versões entre 0.83.3 e 0.85.4, que foram retiradas preventivamente. O aviso oficial orienta que os autores de fluxos revisem permissões, conexões de rede e arquivos gerados antes da publicação em repositórios de produção.
Agentes baseados em modelos de linguagem apresentam risco de comportamento imprevisto e demandam supervisão humana. A posição em rankings de tendências não foi informada no repositório.
Resumo rápido
- Projeto: github/gh-aw
- Licença: MIT
- Linguagem: Go
- Estrelas: 5.398
- Ranking: não informado no repositório
- Risco principal: necessidade de supervisão humana e histórico de vulnerabilidade em versões retiradas
Fontes
- Repositório no GitHub: https://github.com/github/gh-aw
- Última versão lançada: https://github.com/github/gh-aw/releases/tag/v0.91.12
- Página oficial do projeto: https://gh.io/gh-aw
- Go
- MIT
- Repositórios em Alta
- GitHub Trending
Ambiente aberto reúne agentes e ferramentas locais para automação de conteúdo audiovisual
O projeto integra o motor Codex CLI a um aplicativo desktop com painel visual para geração, tradução e edição de vídeos em ambiente local.
· 4 min de leitura
Banco de dados financeiro em Zig foca desempenho e segurança estrita
· 3 min de leitura
Engenharia reversa recria interface desktop do Claude em React com física de movimento
O projeto reconstrói o sistema de design do assistente da Anthropic com trinta componentes independentes em TypeScript e documenta os parâmetros em um manual técnico detalhado.
· 4 min de leitura